広告・アフィリエイトリンクを含みます。 編集方針
悪意あるアプリが、他のアプリのファイルを読めてしまう。そんなiOSの脆弱性「worse_query」に、暗号資産取引所のBinanceが注意を呼びかけています。
狙われるのはシードフレーズや秘密鍵です。9to5Macによると、研究者はこれを未修正のゼロデイと説明しており、Appleの見解はまだ出ていません。
情報
出典は9to5Mac(2026年11月11日、米国時間)で、AppleInsiderの報道をもとにしています。実際の被害の報告は、今のところありません。
要点
- worse_queryはiOSのサンドボックスを回避できる脆弱性
- Binanceが挙げた影響バージョンはiOS 26.7.1、27.0.1、27.2
- 最新のiOS 27.2.1のセキュリティ情報に修正の記載はない
- 攻撃や盗難の報告は、今のところ出ていない
- Binanceは、信頼できないアプリの削除と更新を勧めている
worse_queryはiOSのサンドボックスを回避できる
サンドボックスは、アプリ同士が互いのファイルに触れないようにする仕組みです。worse_queryは、これを回避できることをGitHubの概念実証(PoC)で示したものです。
公開したのは、研究者のforcequitOSさんと0xjohnnyさんです。前作bad_queryの後継にあたります。
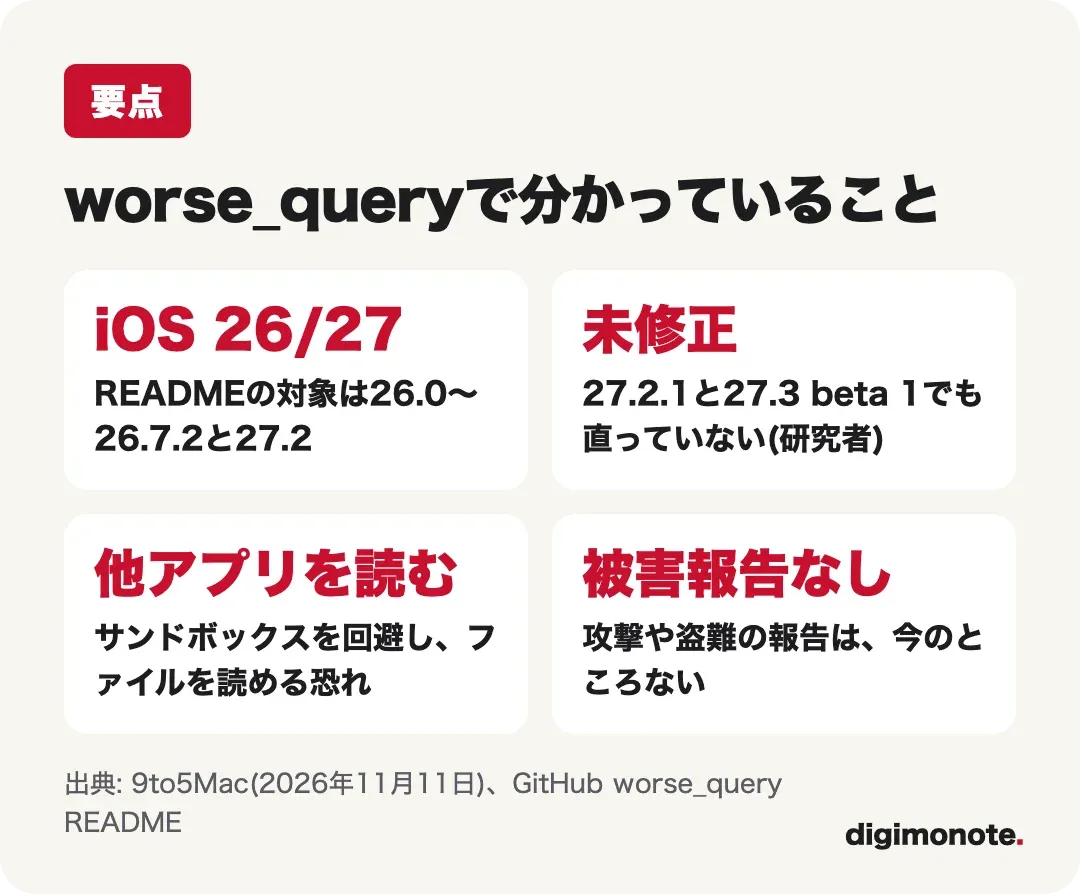
GitHubのREADMEが挙げる対象は、iOS 26.0〜26.7.2と27.2です。
READMEは、開発者向けのPoCで単体では役に立たないとも書いています。使うにはアプリ側でApp Groupコンテナの設定が要り、脱獄とは関係ないと明記されています。
Binanceは、これは自社固有ではなくiOS側の問題だと書いています。シードフレーズ、秘密鍵、ログイン情報が危険にさらされうるという警告です。
最新のiOS 27.2.1でも修正は確認できていない
Binanceが挙げた影響バージョンは、iOS 26.7.1、27.0.1、27.2です。Xのコミュニティノートは、最新の27.2.1にも修正の記載はないと指摘しています。
iOS 27.2.1は11月9日の公開で、AirPlayやBluetoothなどの修正が並びます。ただ、worse_queryに当たる項目は見当たりません。
forcequitOSさんもXで、27.2.1と27.3 beta 1のどちらでも直っていないと書いています。
PoCは単体では役に立たないとされますが、応用アプリはもう出ています。9to5Macによると、脱獄なしで他のアプリのデータを読み書き・削除できるファイル管理アプリもあるそうです。
一方で、The Hacker Newsによると、この脆弱性を使った攻撃や暗号資産の盗難は、Binanceも研究者もまだ報告していません。
Binanceが勧める3つの対策
- 信頼できない入手元のアプリ(サイドロードや手動署名のIPA)を削除する
- iOSとアプリを公式の最新版に更新する
- 侵害が疑われるなら、クリーンな端末で作った新しいウォレットに資金を移し、ログイン中のセッションをすべてリセットする
日本のiPhoneで気をつけたいアプリの入れ方
日本では2025年12月のスマホ新法施行に合わせ、iOS 26.2から代替アプリストアも使えるようになりました。ただ、多くの人はいまもApp Storeだけでアプリを入れています。
Binanceが削除を勧めているのは、サイドロードや手動署名で入れたアプリです。App Storeの審査をすり抜けて悪用されうるかは、今のところ分かっていません。
 画像出典: Apple
暗号資産ウォレットを使う人は、シードフレーズをスマホのメモやスクリーンショットに残さないでください。今回に限らない基本の注意ですが、ファイルを読まれる脆弱性の話では特に効きます。
 使用イメージ(AI生成)
READMEの対象にはiOS 26も入っているので、iOS 26のまま使っている人も無関係ではありません。
Binanceは更新を勧めていますが、最新版でも修正は確認されていません。更新だけで防げる話ではない点は覚えておきたいところです。
10月のアップデートで何が直ったかは、こちらにまとめています。
Appleの修正時期と被害の有無は分かっていません
- Appleがいつ修正するか。Appleはこの件にコメントしていない
- 11月9日公開のiOS 26.7.3で直っているか
- App Storeのアプリに悪用されうるか
- 実際の被害があったか
この件は端末の買い替えで直る話ではありません。古いiPhoneの入れ替えを前から考えていた人向けに、Apple公式の現行モデルを置いておきます。
よくある質問
worse_queryはiOSを最新にすれば防げますか?
現時点では確認できていません。最新のiOS 27.2.1のセキュリティ情報に修正の記載はなく、研究者もiOS 27.3 beta 1で修正されていないと説明しています。
日本のiPhoneでも注意が必要ですか?
無関係ではありません。日本でも代替アプリストアや手動署名でアプリを入れられ、Binanceはそうしたアプリの削除を勧めています。App Store経由の悪用は不明です。